CLM reúne dez fabricantes e casos de uso para discutir novos riscos criados pela IA, proteção de identidades, ransomware e segurança de ambientes distribuídos
Agentes de inteligência artificial com acesso a sistemas corporativos, contas de serviço sem governança, chaves de API, dispositivos conectados, infraestruturas em nuvem e até dados criptografados que podem ser armazenados hoje para serem decifrados no futuro. A lista ajuda a mostrar como a superfície que as empresas precisam proteger está ficando maior e mais complexa.
Esses temas estarão entre os destaques levados pela CLM ao Mind The Sec 2026, que começa amanhã (15) e segue até quinta-feira (17), no Expo Transamérica, em São Paulo. A distribuidora reunirá tecnologias de dez fabricantes e uma programação de palestras sobre inteligência artificial, Zero Trust, gestão de identidades, CTEM (Continuous Threat Exposure Management), proteção de ambientes OT, ransomware, XDR, telemetria de rede e criptografia pós-quântica.
Um dos principais fios condutores da programação será justamente a mudança provocada pela IA na cibersegurança. A tecnologia já aparece dos dois lados dessa disputa: é utilizada em ferramentas de detecção e análise, mas também amplia os recursos disponíveis para atacantes e cria novos ativos que precisam ser protegidos.
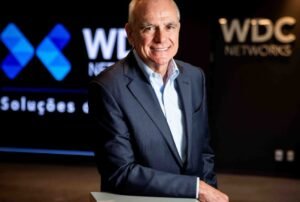
“A IA já está presente tanto nas ferramentas de proteção quanto nas estratégias dos atacantes. O desafio agora é garantir visibilidade e controle sobre seu uso. As empresas precisam saber quais ferramentas e agentes de IA estão sendo utilizados, quais dados acessam e quais permissões possuem”, afirma Francisco Camargo, CEO da CLM.
Agentes de IA criam uma nova categoria de identidade
A expansão da IA generativa dentro das empresas acrescentou um problema que vai além do uso de ferramentas não autorizadas, fenômeno conhecido como Shadow AI. Com a chegada dos agentes, sistemas de IA podem receber credenciais e permissões para consultar informações, acessar aplicações e executar determinadas ações.
Isso coloca identidades não humanas, como agentes, contas de serviço e chaves de API, dentro da estratégia de gerenciamento de acessos.
O assunto será abordado em uma das apresentações programadas para 16 de setembro, “O ponto cego da IA agêntica, service accounts e chaves de API”, conduzida por Rodolfo Almeida, gerente sênior de Engenharia de Sistemas da RSA. A programação também inclui uma apresentação da Netskope sobre segurança na adoção de IA.
Segundo Camargo, o cenário exige que governança deixe de ser apenas uma coleção de regras estáticas.
“A governança precisa ser contínua e apoiada por controles tecnológicos capazes de acompanhar o que a IA está acessando e decidindo dentro do ambiente corporativo”, explica.
Da prevenção à exposição contínua
Outro movimento presente no evento será a mudança de uma estratégia baseada principalmente na prevenção para modelos que procuram identificar continuamente os ativos expostos e priorizar riscos.
Entre as tecnologias apresentadas estão soluções da Forescout para visibilidade de ativos de TI, IoT e OT e aplicação de CTEM; ferramentas da Claroty para ambientes OT e sistemas ciberfísicos; e recursos da Vectra AI para detectar e responder a ameaças envolvendo redes, identidades e nuvem.
Um caso prático será apresentado pelas Farmácias Pague Menos. Ednaldo Araújo, coordenador de Segurança da Informação – Blue Team da companhia, discutirá como a empresa trabalha a visibilidade de ativos para reduzir sua superfície de ataque. A apresentação acontece amanhã, às 16h30, no Palco Soluções.
A telemetria de rede também entra nessa equação. A Gigamon levará ao evento tecnologias de Deep Observability, enquanto uma palestra discutirá especificamente o papel da telemetria na era da IA. A proposta é utilizar os dados que atravessam a infraestrutura para identificar comportamentos suspeitos e ampliar a visibilidade sobre o ambiente.
Zero Trust chega aos casos práticos
A arquitetura Zero Trust será outra frente da programação. O princípio básico é abandonar a ideia de que um usuário ou dispositivo deve ser considerado confiável apenas por estar conectado a determinada rede.
A Appgate apresentará uma discussão sobre a aplicação prática do modelo a partir da experiência da Força Aérea dos Estados Unidos, enquanto tecnologias de ZTNA estarão entre as soluções mostradas durante o evento. Segurança de identidades e acessos privilegiados também aparecerá na agenda por meio de ferramentas da Delinea e RSA.
A integração das diferentes fontes de informação também será discutida por meio de XDR. Uma das apresentações mostrará como alertas provenientes de diferentes componentes de segurança podem ser centralizados para ajudar na investigação e resposta a incidentes.
Ransomware muda a conversa de prevenção para recuperação
Se impedir todos os ataques não é uma hipótese realista, outro tema ganha importância: quanto tempo uma empresa leva para voltar a operar depois de um incidente.
No dia 16, a ExaGrid discutirá a velocidade de recuperação de dados a partir do NIST Recover, enquanto a Vectra AI abordará estratégias para detectar e responder a ataques antes que provoquem impacto. A CLM encerrará sua participação no Palco Soluções com Wellington Santos, CTO da companhia, apresentando estratégias de resiliência cibernética.
A discussão inclui continuidade de negócios, resposta a incidentes, arquitetura adaptativa, riscos relacionados à cadeia de fornecedores e cultura de segurança.
Na proteção de backups, a programação também aborda mecanismos destinados a preservar dados diante de ataques de ransomware, incluindo tecnologias de retenção e armazenamento em camadas.
E se os dados roubados hoje forem descriptografados no futuro?
A programação do Mind The Sec também olha para um risco que ainda não está plenamente materializado: o impacto da computação quântica sobre os sistemas atuais de criptografia.
O conceito de Harvest Now, Decrypt Later descreve uma estratégia na qual atacantes podem capturar informações criptografadas atualmente e armazená-las na expectativa de que computadores ou novas técnicas permitam quebrar essa proteção no futuro.
O assunto será tema da palestra “A criptografia tem prazo de validade: o que fazer antes do Harvest Now, Decrypt Later”, apresentada em 16 de setembro por Abilio Branco, diretor de Segurança de Dados e Aplicações da Thales para o Brasil e o sul da América Latina.
A preocupação é particularmente relevante para informações que precisam permanecer confidenciais durante muitos anos, já que o tempo de vida útil do dado pode ser superior ao da tecnologia utilizada atualmente para protegê-lo.
Segurança passa a conectar diferentes camadas
Ao reunir tecnologias de fabricantes como Gigamon, Vectra AI, Forescout, Claroty, Delinea, Hillstone, Appgate, RSA, Thales e ExaGrid, a estratégia apresentada pela CLM no Mind The Sec procura mostrar que problemas atuais de cibersegurança dificilmente permanecem confinados a uma única camada tecnológica.
“O Mind The Sec reúne tomadores de decisão, integradores, revendas e os principais fabricantes do mercado, criando um ambiente estratégico para avançarmos em várias frentes ao mesmo tempo. Nosso objetivo é conectar as soluções aos problemas concretos das empresas, como proteção de dados, aplicações, nuvem, identidades e infraestrutura crítica, e não simplesmente apresentar tecnologias de forma isolada”, destaca Camargo.
O Mind The Sec 2026 acontece de 15 a 17 de setembro, das 9h às 18h, no Expo Transamérica, em São Paulo. A programação de palestras da CLM no Palco Soluções está concentrada nos dias 15 e 16.