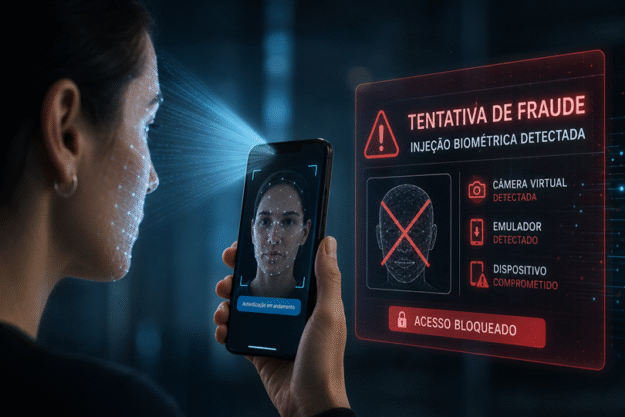
Ataques usam câmeras virtuais, emuladores e aplicativos modificados para inserir rostos sintéticos no fluxo de autenticação; nova camada de segurança começa a revelar tentativas antes tratadas como legítimas
O reconhecimento facial pode identificar corretamente um rosto e, ainda assim, autorizar uma fraude. Uma técnica conhecida como injeção biométrica explora justamente essa brecha ao inserir imagens ou vídeos diretamente no fluxo que deveria receber as informações captadas pela câmera do celular ou computador.
Nesse tipo de ataque, o criminoso não precisa necessariamente enganar o algoritmo responsável por comparar o rosto apresentado com a biometria cadastrada. O objetivo é fazer com que uma imagem previamente preparada, inclusive um deepfake, chegue ao sistema como se tivesse sido capturada naquele instante pelo dispositivo.
A consequência é uma mudança importante na lógica da proteção biométrica. Além de perguntar se aquele rosto pertence à pessoa correta, os sistemas passam a precisar verificar se existe realmente uma pessoa diante da câmera e se a imagem recebida veio da câmera que deveria tê-la produzido.
Segundo a TIVIT, instituições financeiras que adicionaram mecanismos para detectar injeção biométrica e verificar a integridade do ambiente começaram a identificar tentativas de fraude que anteriormente eram classificadas como autenticações legítimas.
“O primeiro padrão que observamos é uma virada de jogo na captura biométrica. Quando o cliente adiciona detecção de injeção e verificação da integridade do ambiente, passa a enxergar um volume relevante de tentativas que, até então, simplesmente não apareciam nos relatórios porque eram aprovadas como se fossem pessoas reais. Não é que a fraude aumentou. Ela finalmente ficou visível”, afirma Thiago Tanaka, Diretor de Cibersegurança da TIVIT.
Como funciona uma injeção biométrica
Em uma autenticação facial convencional, a aplicação solicita acesso à câmera, recebe as imagens e utiliza essas informações para verificar a identidade do usuário.
A injeção biométrica tenta interferir nesse caminho.
Câmeras virtuais, emuladores, aplicativos modificados ou ambientes comprometidos podem ser utilizados para fazer o sistema receber outro conteúdo no lugar das imagens captadas fisicamente pelo sensor. Dependendo do ataque, o material apresentado pode ser uma fotografia, um vídeo ou conteúdo sintético produzido ou manipulado com inteligência artificial.
Se a solução de autenticação verificar apenas a correspondência entre o rosto apresentado e o rosto cadastrado, existe a possibilidade de o conteúdo superar essa etapa.
“A biometria facial simples responde apenas a uma pergunta: este rosto é o rosto desta pessoa. Ela continua sendo necessária, mas essa pergunta deixou de ser suficiente. Hoje, o criminoso consegue apresentar um rosto perfeito que nunca esteve na frente da câmera. O que agregamos são camadas capazes de verificar se aquela imagem realmente veio da câmera do aparelho ou se foi injetada no fluxo por uma câmera virtual, um emulador ou um aplicativo modificado”, explica Tanaka.
Não basta mais analisar o rosto
A resposta a esse tipo de fraude envolve ampliar o número de sinais analisados durante uma autenticação.
Além da correspondência biométrica e dos mecanismos de prova de vida, entram em cena verificações sobre o próprio ambiente no qual a captura está acontecendo.
Isso pode incluir sinais destinados a identificar câmeras virtuais, emuladores, modificações no aplicativo ou outras características indicativas de que o dispositivo ou o fluxo de captura foram comprometidos.
A lógica é semelhante à utilização de múltiplas camadas em outras áreas da cibersegurança. Nenhum sinal isolado precisa determinar se uma operação é legítima. Identidade, prova de vida, dispositivo, origem da captura e integridade do ambiente podem ser analisados conjuntamente antes da autorização.
Deepfake também muda a regulamentação
A evolução desse tipo de ataque começa a aparecer nas regras brasileiras para validação remota de identidade.
A Instrução Normativa ITI nº 36/2026 passou a mencionar ameaças como deepfake, injeção biométrica, câmera virtual e dispositivo comprometido, além de estabelecer requisitos relacionados à prova de vida e à detecção e ao bloqueio dessas tentativas.
A inclusão dessas técnicas é relevante porque amplia o problema para além da qualidade do algoritmo de reconhecimento facial. Um sistema pode ser eficiente na comparação biométrica e continuar vulnerável caso não consiga verificar a procedência das informações utilizadas nessa comparação.
Esse cenário também ajuda a explicar um fenômeno aparentemente contraditório: a implementação de tecnologias mais avançadas de proteção pode provocar inicialmente um crescimento no número de fraudes registradas.
Isso não significa necessariamente que surgiram mais ataques. Tentativas que antes conseguiam atravessar a autenticação e eram contabilizadas como acessos legítimos passam a ser identificadas como eventos suspeitos.
Para instituições financeiras e outras empresas que utilizam biometria facial em processos remotos, a mudança desloca parte da batalha da análise do rosto para uma camada mais profunda: descobrir se os pixels analisados pelo sistema realmente vieram de uma câmera ou foram colocados ali por um atacante.