Caso que será apresentado pela Redbelt no Mind The Sec, que começa amanhã (15), mostra queda de 97,7% para 7,9% na taxa de falsos positivos de um SOC
Um dos grandes problemas enfrentados pelos centros de operações de segurança não é a falta de alertas. É justamente o contrário: milhares de notificações podem chegar todos os meses e consumir o tempo dos analistas, mesmo quando boa parte delas não representa uma ameaça real.
Um caso que será apresentado amanhã (15), durante o primeiro dia do Mind The Sec 2026, mostra como a inteligência artificial pode ser utilizada para atacar esse gargalo. Após a adoção da IARis 3.0, tecnologia desenvolvida pela Redbelt Security, uma grande instituição financeira reduziu de 14.213 para 4.169 o número mensal de alarmes, queda de aproximadamente 70%.
Mais significativa foi a mudança na proporção de falsos positivos. A taxa caiu de 97,7% para 7,9%, segundo os dados que serão apresentados pela empresa.
Dos alertas que permaneceram após a filtragem, 1.075 foram encerrados pela própria inteligência artificial em menos de três minutos, sem intervenção humana.
Os resultados estarão no centro da apresentação “Como a IA transformou as operações de segurança”, que será conduzida por Eduardo Lopes, CEO da Redbelt, amanhã, às 17h, no Palco Tendências do Mind The Sec.
“O excesso de alertas consome tempo das equipes de segurança e dificulta a identificação do que realmente precisa de atenção. Os resultados desse caso mostram o impacto que a IA pode ter na rotina de um SOC, especialmente na redução de falsos positivos e no tempo de resposta”, afirma Eduardo Lopes.
Quando mais alertas não significam mais segurança
Um SOC, ou Security Operations Center, reúne tecnologias e profissionais responsáveis por monitorar continuamente os ambientes de uma organização em busca de possíveis incidentes.
O desafio é que diferentes sistemas de segurança podem produzir grandes quantidades de eventos. Um comportamento incomum em um endpoint, uma tentativa de autenticação suspeita ou uma comunicação fora do padrão podem gerar alertas que precisam ser analisados.
Quando praticamente tudo é tratado como potencialmente perigoso, surge o chamado alert fatigue, ou fadiga de alertas. Analistas gastam tempo investigando eventos que posteriormente se revelam inofensivos, enquanto ocorrências realmente críticas disputam atenção dentro da mesma fila.
No caso que será apresentado pela Redbelt, antes da aplicação da IA, quase 98 em cada 100 alertas eram classificados como falsos positivos. A redução para 7,9% muda significativamente a relação entre ruído e sinais que efetivamente precisam ser investigados.
Contexto passa a ser tão importante quanto detectar anomalias
A discussão sobre IA em um SOC não ficará restrita à capacidade de filtrar alertas.
Também amanhã, Marcela Gonçalves, gerente de Pesquisa e Desenvolvimento da Redbelt, apresentará a palestra “Contexto é o novo modelo: como construímos IA que opera de verdade num SOC”, a partir das 14h30, no espaço PS10 | Joan Clarke.
A apresentação abordará o desenvolvimento da IARis a partir de dados reais de operações de segurança e a importância do contexto para determinar como a inteligência artificial deve responder a um evento.
Essa é uma diferença importante entre simplesmente utilizar um modelo para encontrar padrões e colocar IA dentro de uma operação crítica. Um comportamento isolado pode parecer suspeito, mas sua relevância depende de fatores como usuário envolvido, dispositivo, histórico, sistema acessado e outros sinais disponíveis.
Quanto maior a capacidade de correlacionar esses elementos, maior a possibilidade de separar um comportamento legítimo de uma ameaça que exige investigação.
Segundo a Redbelt, a aplicação desse contexto também permite utilizar IA em processos de contenção autônoma e resposta a incidentes, além da redução do ruído enfrentado pelos analistas.
IA também muda a proteção de identidades
O impacto da inteligência artificial sobre a cibersegurança será discutido pela empresa em outras frentes durante o evento.
Ronaldo Corá, diretor de Segurança em Identidade e Acesso da Redbelt, abordará os efeitos da evolução da IA sobre autenticação, controle de acesso e prevenção de ameaças digitais.
O assunto ganha relevância à medida que sistemas corporativos passam a lidar não apenas com identidades humanas, mas também com aplicações, automações e agentes de IA capazes de acessar informações e executar tarefas.
A programação da empresa incluirá ainda uma discussão conduzida por Wagner Farias, diretor de Engenharia de Ameaças, sobre o Código da Fraude, relatório produzido pela INGENI, unidade de inteligência da Redbelt. O debate abordará a evolução das fraudes digitais e as estratégias empregadas para atingir empresas e consumidores.
Mind The Sec começa amanhã em São Paulo
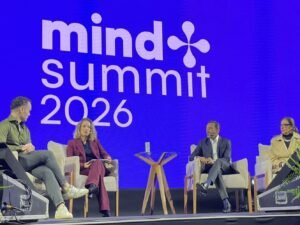
O Mind The Sec 2026 começa amanhã, 15 de setembro, e segue até o dia 17, no Transamérica Expo Center, em São Paulo. A Redbelt estará no estande P01 e terá especialistas participando de palestras e painéis ao longo do evento.
Além da IARis, a empresa desenvolve o RIS, plataforma que combina inteligência artificial, machine learning e automação para operações de segurança, e atua em áreas como SOC, segurança ofensiva, inteligência de ameaças, GRC e segurança em nuvem.
O caso que será apresentado amanhã também coloca uma questão importante no debate sobre inteligência artificial aplicada à cibersegurança. Em um SOC que já recebe milhares de sinais todos os meses, o maior ganho da IA pode não estar em gerar mais alertas, mas justamente em fazer o contrário: reduzir o ruído, acrescentar contexto e deixar os analistas humanos concentrados nos eventos que realmente precisam de atenção.