Arquivos maliciosos que se passam por apps de videochamadas aumentaram em até 154%
As ferramentas para videoconferência têm tido um repentino crescimento na quantidade de usuários. Como de costume, quando um software ou tecnologia ganha relevância, os cibercriminosos tentam aproveitar essas situações na hora de planejar seus ataques. A ESET analisa como os atacantes estão aproveitando a ferramenta no uso de programas para distribuir malware.
Algumas das estratégias empregadas pelos cribercriminosos para enganar usuários são as campanhas de spam com links que prometem baixar o software ou a criação de sites idênticos aos oficiais que, em vez de baixar o software legítimo, faz o download do malware. Essas estratégias têm uma característica em comum para aumentar a credibilidade das campanhas que é “disfarçar” os instaladores e executáveis maliciosos com o nome e ícone da ferramenta legítima pela qual pretende se passar. Por exemplo, recentemente foi detectada uma campanha onde os atacantes distribuem instaladores falsos do Zoom para instalar malware de criptomineração.
O Laboratório da ESET se baseou na quantidade de arquivos maliciosos detectados utilizando um nome ou rota de arquivo similar a de alguma das ferramentas de videoconferência mais populares, no período de outubro de 2019 a março de 2020, e contemplando unicamente malware desenvolvido para sistemas Windows em formato .exe, .dll ou .msi. Cada arquivo malicioso foi contabilizado uma única vez, ou seja, não foi medida a quantidade total de detecções de um mesmo arquivo, mas a quantidade de malwares diferentes.
Com relação ao Zoom, foi detectado um aumento de 10 milhões de usuários diários em dezembro de 2019 para 200 milhões em março de 2020. A quantidade de amostras de malware utilizando este nome aumentou em 154% em apenas um mês.
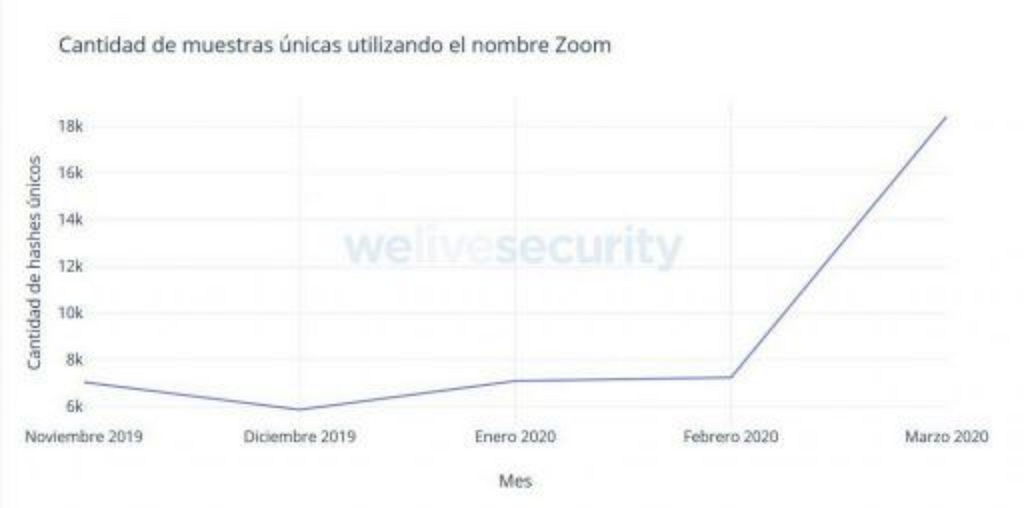
Crescimento da quantidade de arquivos maliciosos que utilizam o nome do Zoom em março de 2020
Já em relação aos malwares que utilizam o nome do GoToMeeting, observou-se um aumento bastante significativo. Embora, nos últimos tempos, não tivesse tanta popularidade em comparação com outros aplicativos como o Zoom, foi identificado um claro aumento de 213% na quantidade de amostras maliciosas que usavam o nome deste software entre fevereiro e março, maior que o registrado para o Zoom.
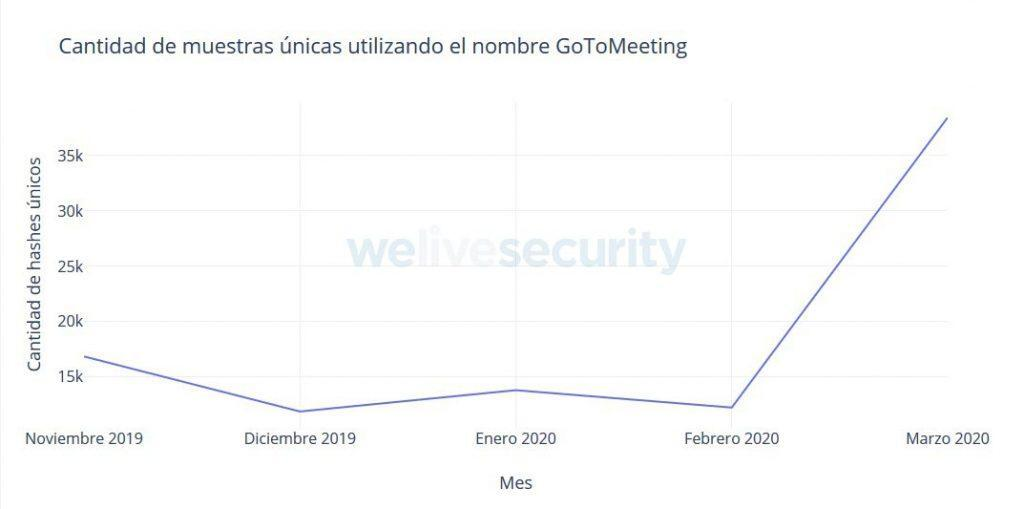
Aumento da quantidade de arquivos maliciosos que usam o nome do GoToMeeting no mês de março de 2020
No Microsoft Teams, embora não seja exatamente uma ferramenta de videoconferência, aumentaram as amostras de malware que utilizam o nome da plataforma, já que a mesma costuma ser empregada principalmente em ambientes corporativos. O crescimento foi de 55% no mês de março, comparado a fevereiro. Ainda que a porcentagem seja baixa, em relação às anteriores, segue sendo um número destacável.
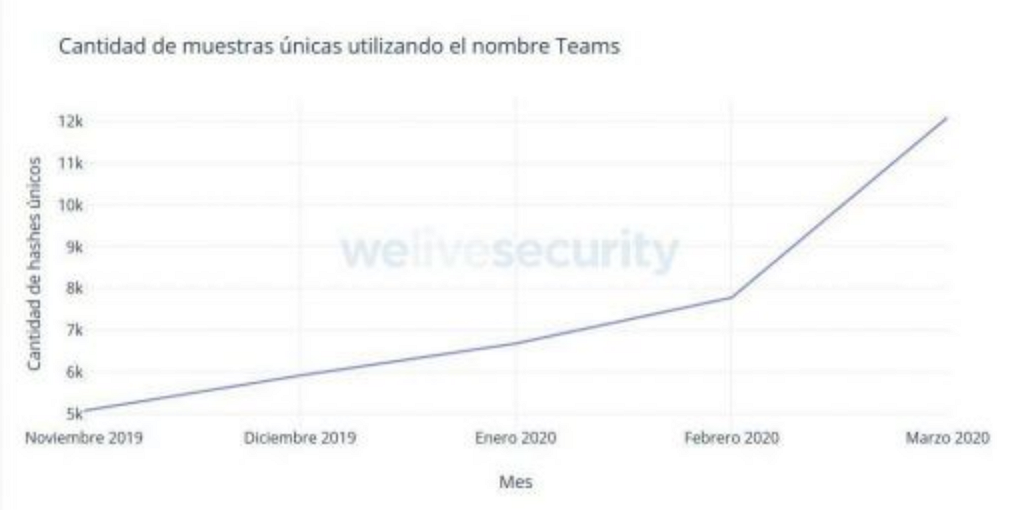
Arquivos maliciosos que usam o nome do Microsoft Teams registrados em março de 2020
“Traçando um paralelo, os dados observados nos gráficos são consistentes com os eventos envolvendo a pandemia do coronavírus e a crescente necessidade de usar este tipo de ferramenta. Ainda que seja difícil saber, com exatidão, como será essa tendência a curto prazo, baseando-nos nos dados parciais que temos do mês de abril, é provável que os níveis se mantenham estáveis ou apresentem leves aumentos para a maioria dos nomes das ferramentas. No caso pontual do Zoom, é esperado que o aumento continue a um ritmo elevado pelo menos durante o mês de abril”, menciona Daniel Kundro, pesquisador de malware da ESET América Latina.
Existem outras ferramentas, como Skype e Hangouts, que registraram um aumento entre o mês de fevereiro e março de 2020, no entanto, foi muito irrelevante em comparação com os números do Zoom, GoToMeeting e Microsoft Teams. No Skype, as quantidades de malware em relação ao nome são estáveis e não variaram significativamente. No caso do Hangouts, os arquivos maliciosos para essa ferramenta registraram aumento de 30% no mês de março.
Este é mais um exemplo de como os cibercriminosos se aproveitam da situação atual do mundo para expandir suas operações e, assim, alcançar um nível mais alto de infecções. A ESET destaca, a seguir, as boas práticas para evitar ser vítima desses golpes:
• Baixar softwares apenas de sites oficiais. Não baixar de sites pouco confiáveis, já que não se pode garantir a integridade do software;
• Ao receber um e-mail ou mensagem fazendo referência a algum software com link de download ou um arquivo anexado, ignorar e não fazer o download. É importante não confiar em uma mensagem ou link simplesmente porque foi enviado por uma pessoa, porque há a possibilidade de que essa pessoa tenha sido vítima de um golpe ou de uma infecção;
• Ter uma solução de segurança instalada e todos os sistemas atualizados tanto nos equipamentos do escritório, assim como nos dispositivos móveis.
Para te ajudar a ficar em casa
A ESET aderiu à campanha #FiqueEmCasa, oferecendo proteção para dispositivos e conteúdos que ajudam os usuários a aproveitar os dias em casa e garantir a segurança dos pequenos enquanto se divertem online em meio à pandemia.
No site, os usuários podem ter acesso a: ESET INTERNET SECURITY grátis por 3 meses para proteger todos os dispositivos domésticos, Guia de Teletrabalho, com práticas para trabalhar em casa sem riscos, Academia ESET, para acessar cursos online que auxiliam a tirar mais proveito da tecnologia e o DigiPais, para ler conselhos sobre como acompanhar e proteger crianças na web.
Para saber mais sobre segurança da informação, entre no portal de notícias da ESET: http://www.welivesecurity.com/br/